話題のニュースで PHPの脆弱性 というもの。
名前は聞いたことがあっても、自分に関係があるのかが分かりません。
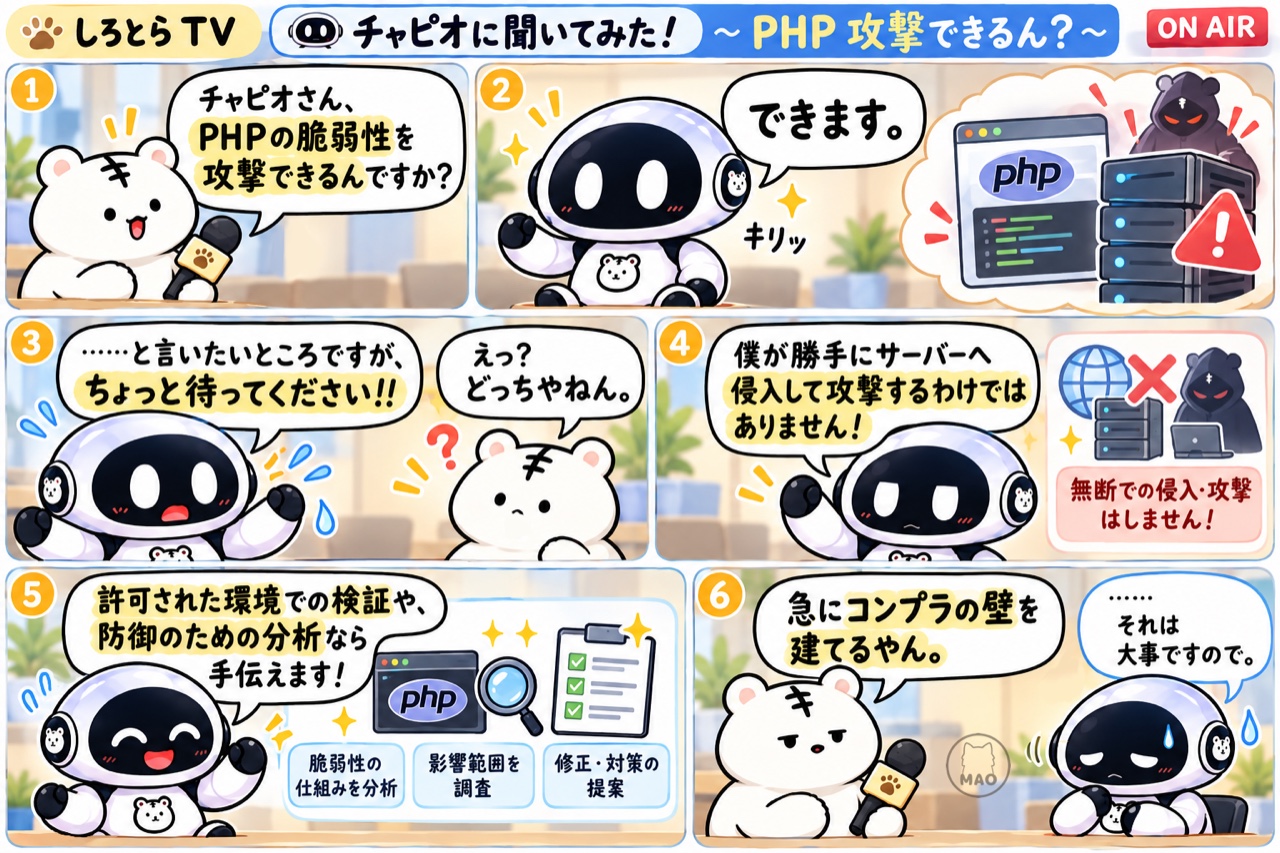
とりあえずチャピオに聞いてみました。
 まおねこ
 チャピオ
そもそもPHPって何?
ウェブサイトの裏側を動かしている言葉のひとつです。
ページを見ているだけだと見えませんが、裏で働いているイメージです。
| 🏪 お店のサイトで営業時間が表示される | 裏で情報を取ってきている |
| 📝 問い合わせフォームを送信する | 裏で受け取って、送っている |
| 👤 会員ページにログインする | 裏で「この人は本人か」を確かめている |
| 🔍 サイト内で検索する | 裏で探して、結果を出している |
この裏側の仕事をしているのがPHP、ということになります。
まおねこ
どんなところで使われているのか
思ってるよりも結構身近な存在でした。
| 🏢 会社のホームページ | 多くがWordPressで作られている |
| 📰 ニュースサイト・メディア | 同上 |
| 🏪 美容室・飲食店・病院のサイト | 同上 |
| 🛒 ネットショップ | PHPで動いているものが多い |
| 📚 ウィキペディア | PHPで動いている |
WordPressは世界で一番使われているサイト作成の仕組みで、
それがPHPで動いています。
つまり、普段見ているサイトのかなりの数がPHPで動いているということになります。
チャピオ
自分のスマホやパソコンは関係ある?
ここが一番知りたいところだと思います。
| 今回のPHPの話 | |
|---|---|
| 📱 自分のスマホ | 入っていない。関係なし |
| 💻 自分のパソコン | ふつうは入っていない |
| 🌐 見に行く側のサイト | ここにPHPがある |
自分の端末に何か入れたり消したりする必要はありません。
問題があるのはサイトを置いている側なので、
見ている側はそのサイトが直してくれるのを待つかたちになります。
まおねこ
チャピオ
脆弱性というのは「鍵のかかりが甘いところ」
プログラムの中にある、設計上の弱いところのことです。
見つかると、そこを狙われる可能性が出てきます。
| 勝手に情報を見られる | |
| サイトを書き換えられる | |
| 乗っ取られる |
こう書くと怖いのですが、
見つかったら修正版が出るので、そこへ更新すれば塞がります。
今回は何が起きたの?
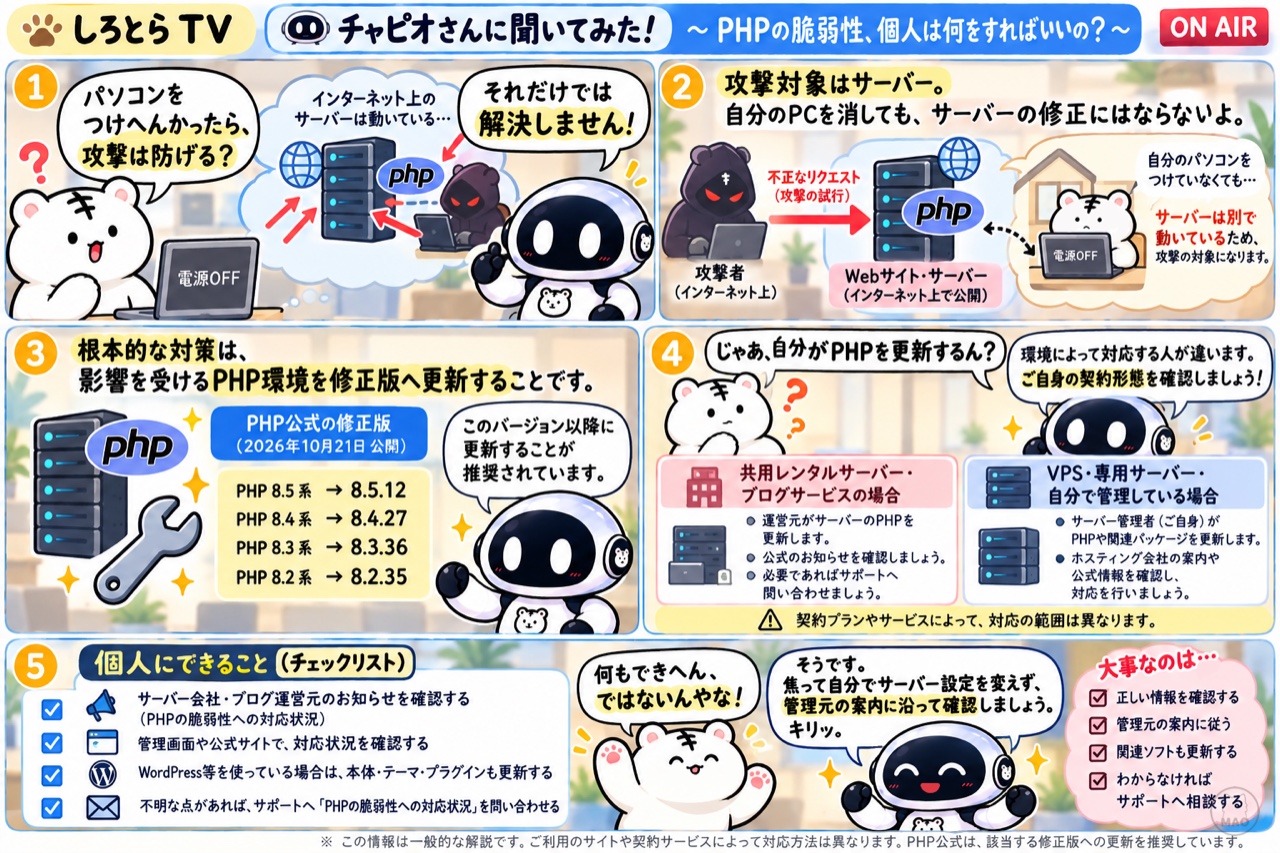
2026年10月21日、PHPの公式から2件の脆弱性が発表されて、修正版が公開されました。
| 呼び名 | php2shell |
| 番号 | CVE-2026-109618/CVE-2026-109619 |
| 深刻度 | 9.2(10点満点で、かなり高い) |
| 何が起きうるか | 外から、勝手にプログラムを動かされる恐れ |
WordPressなどの構成でも再現したという報告が出ていて、
対象が広いのが今回の特徴でした。
修正版はこちらです。
| PHP 8.5系 | 8.5.12 |
| PHP 8.4系 | 8.4.27 |
| PHP 8.3系 | 8.3.36 |
| PHP 8.2系 | 8.2.35 |
⚠️ PHP 8.1以前には、公式の修正版がありません。
OSやサーバー会社が出す独自の修正に頼ることになります。
なぜ騒ぎが大きくなったのか
ニュースを追っていると、中身とは別のところでも話題に。
- 🤖 AIを使った調査で見つかった脆弱性だった
- 📢 公開前に番号がSNSに流れてしまい、PHP側が発表を前倒しした
- 🚨 その流出時に深刻度が誤って表示されていて、さらに広まった
まおねこ
チャピオ
⚠️ ネット上には 「何時何分から乗っ取りが始まった」といった話 も流れましたが、
実際に検証した人が否定しているものもありました。
慌てて拡散しないほうがよさそうです。
パソコンの電源を切っても意味がない
ここが一番ややこしいところだと思います。
まおねこ
チャピオ
狙われるのは、自分のパソコンではなくサーバーのほうです。
ブログはインターネット上のサーバーで動いています。
自分のパソコンを閉じても、サーバーは24時間動いたままです。
| 状態 | |
|---|---|
| 自分のパソコン | 電源を切れば止まる |
| サーバー | 止まらない。ずっと公開されている |
だからパソコンを触らない日でも、サイトは外から見える状態にあります。
まおねこ
会社のサイトが狙われると、どうなるのか
自分でサイトを持っていない人にとっては、ここからが本題だと思います。
PHPは、会社のサイトやサービスでも広く使われています。
| 🛒 ネットショップ | 会員情報・購入履歴・住所 |
| 📅 予約サイト | 名前・電話番号・来店履歴 |
| 👤 会員向けページ | ログイン情報 |
| 📨 問い合わせフォーム | 送信された内容 |
個人のブログが狙われても、被害はその人の範囲で止まります。
ところが会社のサイトだと、お客さんの情報がまとめて置いてあるので、入られたときの影響がまったく違います。
まおねこ
使っている側に何が起きる?
ここが一番大事なところだと思います。
自分が会員になっているサイトが狙われた場合、起きるのはこういうことです。
| 📇 登録した情報が漏れる | 名前・住所・電話番号・メールアドレス |
| 🔑 ログイン情報が漏れる | IDとパスワードの組み合わせ |
| 💳 支払い情報 | サイトによってはカード情報も |
| 🛑 サービスが使えなくなる | 復旧までログインできないことがある |
とくに怖いのが2つ目でした。
同じパスワードを他のサイトでも使っていると、そっちまで入られるからです。
漏れたIDとパスワードを、片っ端から他のサイトで試す、ということが実際に行われています。
まおねこ
チャピオ
利用者側にできること
サイトの中身は直せませんが、備えはできます。
- 🔑 パスワードを使い回さない(これが一番大きい)
- 🛡️ 二段階認証を設定しておく(パスワードが漏れても、すぐには入られない)
- 📢 お知らせが来たら、落ち着いて読む
- 💳 カードの明細を、たまに見る
⚠️ あわせて気をつけたいのが、
こういう騒ぎのあとに届く「ご確認ください」系のメール。
不安につけこんだ偽メールが増えるので、
メールのリンクからではなく、いつも使っているアプリや公式サイトから入るほうが安全です。
チャピオ
ここからは、サイトを持っている人の話
自分でブログやサイトを運営している場合は、直す側になります。
とはいえ、全部を自分でやるわけではありませんでした。
更新するのは、自分とは限らない
契約の形によって、PHPを更新する人が違います。
| 誰が更新するか | |
|---|---|
| 共用レンタルサーバー・ブログサービス | 運営元がやってくれる |
| VPS・専用サーバー・自分で管理している場合 | 自分でやる |
よくある「月額数百円〜千円くらいのレンタルサーバー」は、たいてい前者です。
その場合、自分でサーバーの設定をいじる必要はありません。
チャピオ
まおねこ
⚠️ ただし契約プランやサービスによって範囲は違うので、
自分がどっちなのかは確認が必要です。
私の場合はどうだったか
ブログを3つ運営していますが、今回の対象は1つだけでした。
| 中身 | 今回 | |
|---|---|---|
| 2つ | 静的サイト(HTMLを置いているだけ) | 対象外 |
| 1つ | WordPress | 対象 |
静的サイトというのは、あらかじめ作っておいたページをそのまま表示しているだけのサイト。
PHPが動いていないので、今回の話には当てはまりませんでした。
まおねこ
サーバーのお知らせを見に行った
WordPressのほうは エックスサーバー を使っています。
お知らせを確認したところ、すでに対応が進んでいました。
| 2026/10/21 16:00 | 公式サイトと管理画面を一時停止。予防的な措置で、不正アクセスではないと案内 |
| 2026/10/22 未明 | 管理画面が再開 |
| 2026/10/22 6:45 | PHP 8.2〜8.5について、修正パッチの適用完了と発表 |
この間も、サイトの表示とメールの送受信は止まっていませんでした。
チャピオ
⚠️ なお PHP 8.1以前は、PHP公式の修正版がまだ出ていないため、
サーバー会社が独自の修正を順に当てている段階とのことでした。
古いバージョンを使っている場合は、こちらを先に確認したほうがよさそうです。
結局、私がやったことは 自分のブログのPHPバージョンを確認して、お知らせを読んだだけでした。
まおねこ
個人にできること
まおねこ
チャピオ
調べてみると、やることはちゃんとありました。
- 📢 サーバー会社やブログ運営元のお知らせを確認する(対応済みかどうか)
- 🖥️ 管理画面や公式サイトで、対応状況を見る
- 🔄 WordPressを使っている場合は、本体・テーマ・プラグインも更新する
- ✉️ 分からなければサポートに問い合わせる
とくに3つ目は自分でやる範囲です。
サーバーのPHPが新しくなっても、
WordPress本体やプラグインが古いままだと、別のところが弱いままになります。
まおねこ
投資の話につながるところ
情報が漏れると、会社の数字にも響く
情報漏えいが起きると、だいたいこういう流れになります。
| 1️⃣ | サービスを一時停止する |
| 2️⃣ | 調査・復旧の費用がかかる |
| 3️⃣ | お客さんへのお詫びや補償が発生する |
| 4️⃣ | 信用が落ちて、客足が戻るまで時間がかかる |
その期間の売上が落ちるうえに、対応の費用も出ていきます。業績に出れば、配当にも関わってきます。
チャピオ
まおねこ
逆に、追い風になる会社もある
こういうニュースが出ると、セキュリティ関連の会社に注目が集まることがあります。
同じ出来事でも、困る会社と、仕事が増える会社に分かれるわけです。
これが「セクターを散らす」話とつながっていると思いました。
1つの業種にまとめて入れていると、同じニュースで全部が同じ方向に動いてしまいます。
👉 高配当株のセクター分散って何だったのか【18業種に散らした話】
まおねこ
⚠️ とはいえ、ニュースを見て急いで売り買いする気はありません。
私は配当をもらい続けるほうが目的なので、
こういうことが起きるのか、と知っておく くらいにしています。
まとめ
- PHPはウェブサイトを動かしている言語。WordPressもPHP製
- 今回の脆弱性はphp2shell。深刻度9.2とかなり高い
- 修正版は 8.5.12/8.4.27/8.3.36/8.2.35
- PHP 8.1以前は公式の修正版がないので、使っている場合は要確認
- 自分のパソコンを消しても意味がない。狙われるのはサーバー
- 共用レンタルサーバーなら、更新するのは運営元
- 個人はお知らせの確認と、WordPress本体・テーマ・プラグインの更新
- 静的サイトはPHPを使っていないので対象外
- 分からなければサポートに聞くのが早い
- 企業のサイトが狙われると、利用者の情報が漏れることがある
- 利用者側の備えはパスワードを使い回さないことと二段階認証
- 情報漏えいは会社の業績や配当にも響く
ニュースを見たとき、最初は「難しそうやから後で」と思いました。
ただ、自分のブログが対象かどうかを調べるだけなら、そんなに時間はかかりませんでした。
チャピオ
ご注意
※この記事は2026年10月時点の情報をもとにした、一般的な解説です。
※利用しているサービスや契約内容によって、対応方法は異なります。 必ずご自身の契約先の案内を確認してください。
※このブログは、個人が調べたことと、やったことの記録です。